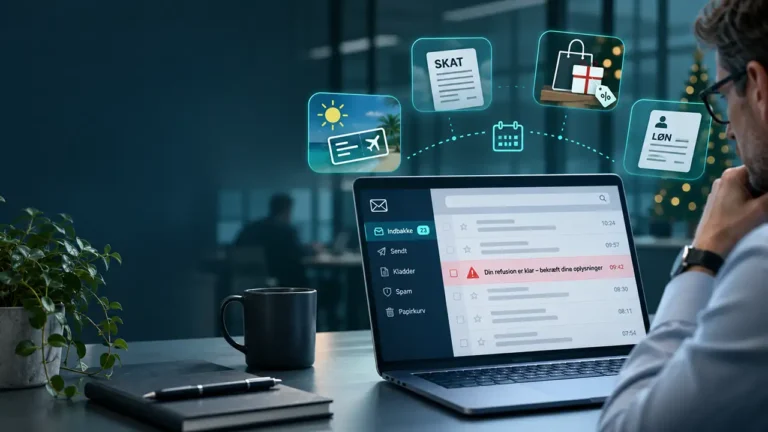
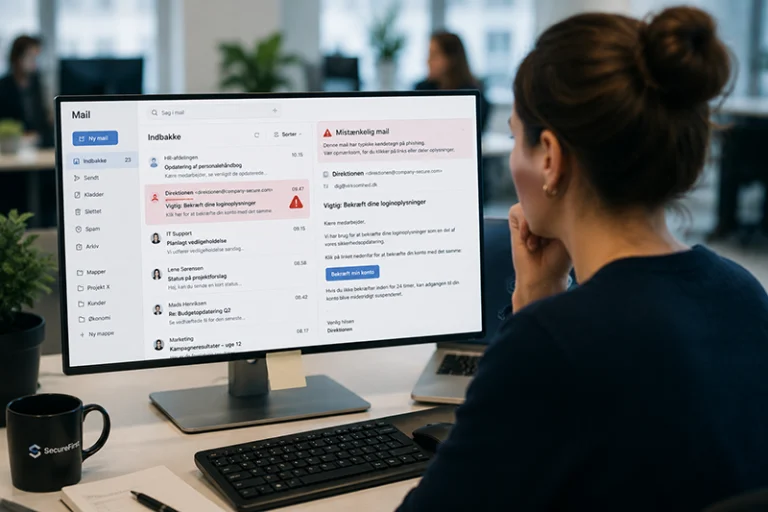
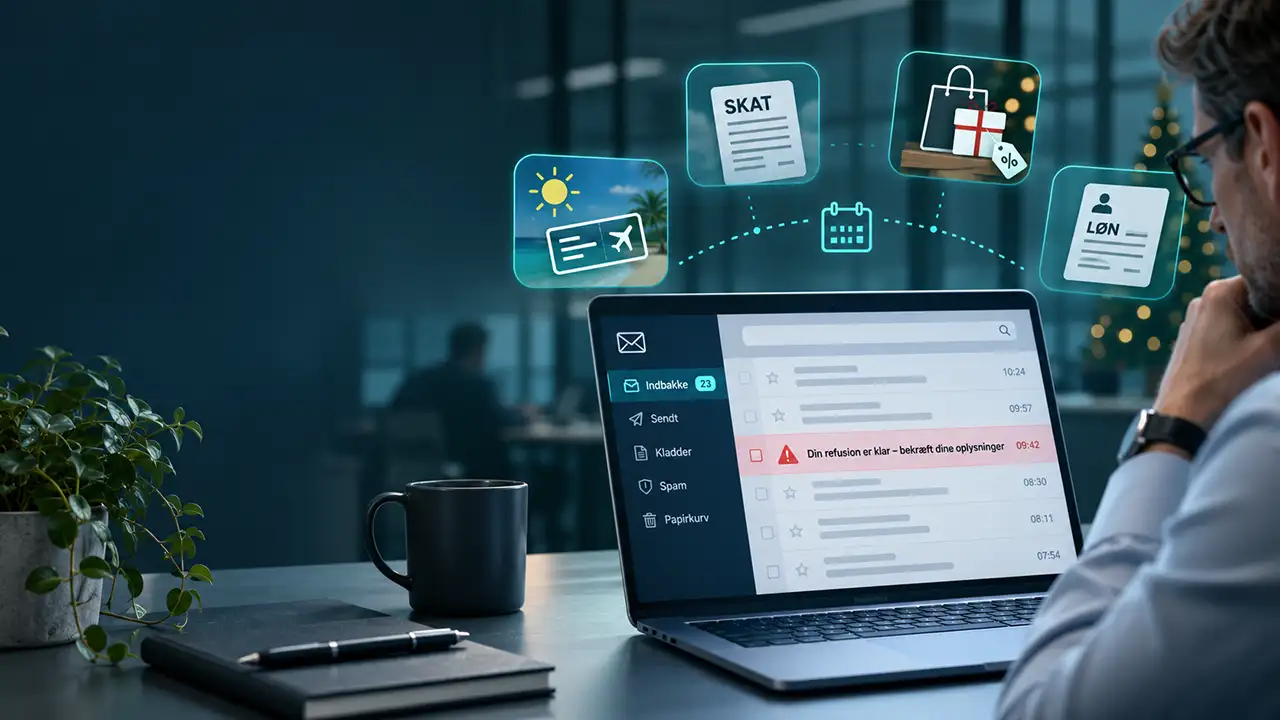
Phishing-mails kommer ikke tilfældigt. Cyberkriminelle udnytter ofte bestemte perioder på året, hvor vores opmærksomhed er rettet mod alt fra ferieplaner og julehandel til årsopgørelser og vigtige beskeder fra arbejdspladsen.
Phishing foregår hele året, men særlige begivenheder og sæsoner giver svindlerne oplagte muligheder for at gøre deres angreb mere troværdige.
Det betyder, at en phishing-mail, som virker mistænkelig i januar, kan fremstå helt naturlig i november.
For virksomheder er det derfor vigtigt at kende de perioder, hvor medarbejderne kan være særligt modtagelige for bestemte typer phishing.
Hvorfor følger phishing-angreb årets kalender?
Phishing handler i høj grad om at påvirke menneskers adfærd.
Svindlerne forsøger at få modtageren til at reagere hurtigt, ofte ved at udnytte nysgerrighed, frygt, forventninger eller tidspres.
Det bliver lettere, når en falsk besked passer ind i noget, modtageren allerede forventer.
Eksempelvis vil en mail om en forsinket pakkelevering virke mere relevant midt i julehandlen end på en almindelig arbejdsdag i februar.
Og en besked om ændringer i medarbejdernes bonusordning kan virke troværdig i en periode med lønreguleringer og årsafslutning.
Det er netop denne sammenhæng mellem timing og troværdighed, der gør sæsonbestemt phishing værd at være opmærksom på.
Fire perioder hvor phishing kræver ekstra opmærksomhed
Phishing følger årets begivenheder
Perioder, hvor cyberkriminelle typisk udnytter aktuelle begivenheder og forventede beskeder.
-
Skat og årsopgørelse Marts–maj
-
Sommerferie og direktørsvindel Juni–august
-
HR, løn og bonus Juli–december
-
Black Friday og julehandel November–december
Illustrationen viser typiske sæsonrelaterede phishingtemaer, ikke målte angrebsniveauer. Phishing forekommer hele året.
Kilder: Datatilsynet, Skattestyrelsen, Cofense og Kaspersky.
1. Black Friday og julehandlen i november og december
Når julehandlen begynder, stiger mængden af ordrebekræftelser, leveringsbeskeder og kampagnetilbud i vores indbakker.
Det skaber ideelle betingelser for svindlere, der forsøger at skjule falske beskeder blandt de mange legitime mails.
Typiske phishing-forsøg omfatter:
- Falske beskeder fra fragtfirmaer om manglende betaling.
- Ordrebekræftelser på varer, modtageren aldrig har købt.
- Tilbud fra falske webshops, der efterligner kendte virksomheder.
- Beskeder om pakker, der kræver handling for at blive leveret.
Selvom mange af beskederne er rettet mod private forbrugere, kan de også ende i virksomhedernes indbakker.
Samtidig kan travlhed omkring årets afslutning betyde, at medarbejdere får mindre tid til at kontrollere mistænkelige henvendelser.
2. Årsopgørelsen i marts og april
Når årsopgørelsen bliver tilgængelig, forventer mange danskere information fra Skattestyrelsen.
Det ved cyberkriminelle også.
Svindlerne kan derfor udsende falske mails, som forsøger at ligne officiel kommunikation fra skattemyndighederne.
Beskederne kan eksempelvis påstå, at modtageren har penge til gode, eller at oplysninger skal opdateres for at undgå problemer.
Formålet er ofte at lokke modtageren til at udlevere personlige oplysninger, betalingsoplysninger eller loginoplysninger.
Vigtigt: Skattestyrelsen beder ikke om bank- eller betalingskortoplysninger via mail eller sms. Er man i tvivl, bør man selv gå ind på skat.dk i stedet for at følge et link i beskeden.
3. Sommerferien fra juni til august
Sommerferien kan skabe særlige udfordringer for virksomhedernes informationssikkerhed.
Mange medarbejdere holder ferie, andre overtager midlertidigt deres opgaver, og de sædvanlige godkendelsesprocedurer kan være sværere at følge.
Det kan svindlerne forsøge at udnytte.
Et eksempel er direktørsvindel, hvor en medarbejder modtager en tilsyneladende hastende besked fra en leder, der angiveligt befinder sig på ferie.
Beskeden kan indeholde en anmodning om at betale en faktura, ændre betalingsoplysninger eller overføre et beløb.
Når den normale kontaktperson ikke er tilgængelig, kan det være sværere at få bekræftet, om henvendelsen er ægte.
Datatilsynet har også fremhævet ferietiden som en periode, hvor virksomheder skal være ekstra opmærksomme på digital svindel.
4. HR, løn og årsafslutning i tredje og fjerde kvartal
Phishing-mails behøver ikke ligne beskeder fra eksterne virksomheder.
De kan også udgive sig for at komme fra virksomhedens egen HR-afdeling.
I perioder med lønreguleringer, medarbejdersamtaler, bonusordninger og organisatoriske ændringer kan sådanne beskeder virke særligt relevante.
Sikkerhedsvirksomheden Cofense har i en analyse af HR-relateret phishing fra 2024 og 2025 identificeret en tendens til flere af denne type angreb i tredje og fjerde kvartal.
Svindlerne udnytter blandt andet beskeder om lønændringer, medarbejdergoder, personalepolitikker og opsigelser.
Fælles for angrebene er, at de forsøger at skabe en følelsesmæssig reaktion eller et behov for at handle hurtigt.
Sådan genkender du sæsonbestemte phishing-mails
Selvom phishing-mails kan have meget forskellige temaer, går en række faresignaler igen.
En uventet handling kræves
Du bliver bedt om at bekræfte oplysninger, åbne et dokument eller gennemføre en betaling, som du ikke havde forventet.
Beskeden forsøger at skabe tidspres
Der bruges formuleringer som “handl inden 24 timer” eller “din konto bliver lukket”.
Afsenderen udgiver sig for at være en kendt organisation
Navn og logo kan se rigtige ud, selvom mailadressen eller linkets destination ikke tilhører organisationen.
Betalingsoplysninger skal ændres
En tilsyneladende legitim faktura bliver fulgt op af nye kontooplysninger eller en usædvanlig betalingsanmodning.
Beskeden bryder med normale procedurer
En leder eller kollega beder dig om at gøre noget, der normalt kræver en anden form for godkendelse.
Det er vigtigt at huske, at moderne phishing-mails ikke nødvendigvis indeholder stavefejl eller dårligt sprog. En professionelt udformet mail kan også være svindel.
Hvordan beskytter virksomheder sig mod sæsonbestemt phishing?
Det er ikke tilstrækkeligt kun at advare medarbejderne op til jul eller sommerferien.
Phishing udvikler sig løbende, og angrebene tilpasses både aktuelle begivenheder og den enkelte virksomheds arbejdsgange.
Derfor bør virksomheder arbejde med tre områder.
Løbende awareness-træning
Medarbejderne skal forstå, hvordan phishing fungerer, og hvordan de bør reagere på mistænkelige henvendelser.
Træningen skal være konkret og relevant for de situationer, medarbejderne møder i deres dagligdag.
Realistiske phishing-simulationer
Ved at udsende ufarlige phishing-tests kan virksomheden træne medarbejderne i at genkende angreb i praksis.
Simulationerne kan eksempelvis tage udgangspunkt i falske leveringsbeskeder, HR-mails eller anmodninger om login til Microsoft 365.
Klare interne sikkerhedsprocedurer
Medarbejderne skal vide, hvordan de kontrollerer mistænkelige beskeder, og hvem de skal kontakte ved tvivl.
Særligt ændringer af betalingsoplysninger og usædvanlige overførsler bør kontrolleres gennem en uafhængig kontaktkanal.
Ofte stillede spørgsmål om phishing
Phishing forekommer året rundt, men svindlere udnytter ofte perioder som sommerferien, Black Friday, julehandlen og årsopgørelsessæsonen. Også interne begivenheder som lønreguleringer og årsafslutning kan skabe muligheder for målrettede angreb.
Black Friday og julehandlen giver cyberkriminelle mulighed for at udsende falske kampagnetilbud, ordrebekræftelser og leveringsbeskeder. Sikkerhedsundersøgelser viser, at sæsonrelaterede svindelforsøg er en væsentlig trussel i denne periode.
Virksomheder kan kombinere awareness-træning med realistiske phishing-simulationer. Det giver medarbejderne mulighed for at øve sig i at genkende mistænkelige beskeder og lære af deres reaktioner.
Det er en fordel at gennemføre phishing-tests løbende frem for kun én gang om året. Regelmæssige tests kan samtidig give virksomheden indsigt i udviklingen i medarbejdernes reaktioner og behovet for yderligere træning.
Phishing holder ikke pause mellem højsæsonerne
Cyberkriminelle tilpasser deres metoder til de situationer, vi befinder os i.
Derfor handler beskyttelse mod phishing ikke kun om at genkende enkelte mistænkelige mails, men om at opbygge gode sikkerhedsvaner, der fungerer hele året.
Hos SecureFirst hjælper vi virksomheder med at styrke medarbejdernes opmærksomhed gennem awareness-træning og realistiske phishing-simulationer.
Med automatiske phishing-tests, øjeblikkelig feedback og overskuelig rapportering kan I følge udviklingen og arbejde målrettet med virksomhedens sikkerhed.
Er I klar til at teste, hvor godt jeres medarbejdere genkender phishing?