Mere end hver anden dansk SMV har ikke gjort sig konkrete overvejelser om større driftsforstyrrelser. Det kan gøre et cyberangreb dyrere og sværere at håndtere, end det behøver at være.
Et cyberangreb kommer sjældent som en enkelt IT-regning. Omkostningerne kan begynde med nedetid og hastehjælp og fortsætte med genopretning, tabt omsætning, juridisk bistand og kommunikation til kunder. Derfor bør spørgsmålet ikke kun være, hvad cybersikkerhed koster. Ledelsen bør også spørge, hvad det koster virksomheden at være uforberedt.
Over halvdelen af SMV’erne mangler konkrete overvejelser
En ny analyse fra SMVdanmark bygger på svar fra 1.166 små og mellemstore virksomheder. Den viser, at 52 procent ikke har gjort sig konkrete overvejelser om, hvordan de vil håndtere større driftsforstyrrelser som cyberangreb, strømsvigt eller forsyningsproblemer. 41 procent har gjort sig sådanne overvejelser, mens 7 procent svarer, at de ikke ved det.
Blandt de virksomheder, der har overvejet beredskabet, indgår cyberangreb eller IT-nedbrud hos 80 procent. Samtidig føler 31 procent af de forberedte virksomheder sig i høj eller meget høj grad rustet til en større uforudset krise. Det samme gælder kun 10 procent blandt virksomheder uden konkrete beredskabsovervejelser.
Tallene beviser ikke, at en plan i sig selv forhindrer et angreb. De viser, at virksomheder, som har taget stilling på forhånd, oftere oplever, at de er klar til at handle. Det er afgørende, når hvert minut uden adgang til mail, økonomisystem, kundedata eller produktion kan forlænge driftsstoppet.
Et angreb koster mere end selve genopretningen
Når en virksomhed rammes, bliver omkostningerne spredt over flere dele af forretningen. Nogle kan ses med det samme. Andre opstår først, når kunder venter på svar, leverancer bliver forsinkede, eller medarbejdere ikke kan udføre deres arbejde.
Et cyberangreb kan blandt andet føre til:
- tabt arbejdstid og omsætning under nedetid
- akut hjælp fra IT- og sikkerhedsspecialister
- genopretning af systemer, konti og data
- juridisk bistand, undersøgelser og eventuelle underretninger
- krisekommunikation og ekstra kundeservice
- tab af kundetillid eller forretningskritiske oplysninger
Erhvervsstyrelsens rapport Digital sikkerhed i danske SMV’er 2024 samler ældre beregninger, der illustrerer størrelsesordenen. Rapporten henviser blandt andet til en beregning fra SMVdanmark fra 2021, hvor et ransomwareangreb for en lille virksomhed med 10 til 49 ansatte blev anslået til 376.350 kr. alene i tabt omsætning fra e-handel. Rapporten henviser også til en undersøgelse fra Dansk Erhverv fra 2019, hvor et cyberangreb i gennemsnit blev opgjort til 160.000 kr. for danske virksomheder.
Tallene er ikke aktuelle pristilbud eller et facit for den enkelte virksomhed. De viser derimod, hvorfor en sammenligning mellem en sikkerhedsløsning og én isoleret udgift efter et angreb bliver for snæver. Den reelle regning kan bestå af mange omkostninger på samme tid.
Forberedelse gør en krise kortere og mere kontrollerbar
Godt cyberberedskab begynder med enkle beslutninger: Hvem leder indsatsen? Hvem kontakter IT-leverandøren? Hvordan isolerer I en kompromitteret konto eller enhed? Hvor findes kontaktoplysninger og instruktioner, hvis de normale systemer er utilgængelige?
Sikkerdigital anbefaler en enkel nødplan ved cyberangreb med centrale roller og kontaktoplysninger, så mindre virksomheder kan handle hurtigere. Planen bør opbevares, så den også kan tilgås under et IT-nedbrud, og den bør afprøves med realistiske scenarier.
Forberedelse består også af de kontroller, der reducerer risikoen før en krise: opdaterede systemer, sikker adgang, brugbar backup, overvågning og klare arbejdsgange. Ingen af delene giver en garanti mod angreb. Samlet gør de det sværere for angriberen at få fodfæste og lettere for virksomheden at reagere.
Medarbejderne skal kunne genkende og rapportere trusler
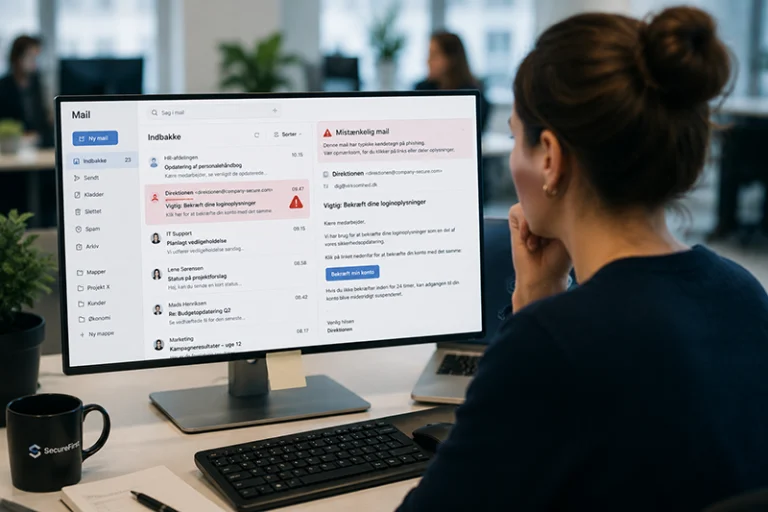
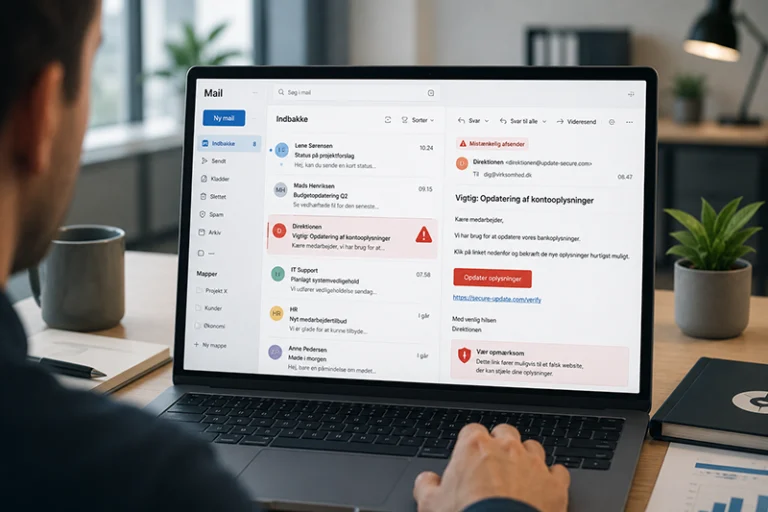
En beredskabsplan virker først, når medarbejderne ved, hvad de skal gøre. De skal kunne genkende mistænkelige mails, stoppe op ved usædvanlige betalingsanmodninger og rapportere hændelser hurtigt. En tidlig melding kan give IT mulighed for at blokere en konto eller undersøge en mail, før hændelsen spreder sig.
Løbende awareness-træning giver medarbejderne viden, mens phishing-simuleringer træner deres reaktion i praksis. Kombinationen gør det muligt at følge gennemførelse, quizresultater og udvikling over tid. Dermed bliver indsatsen en målbar del af beredskabet i stedet for en årlig aktivitet uden opfølgning.
Et realistisk cyberberedskab for en mindre virksomhed
Et første beredskab behøver ikke være et stort projekt. Start med de forretningsprocesser, der ikke må stå stille, og fordel ansvaret, før en hændelse opstår.
- Kortlæg den kritiske drift Beskriv hvilke systemer, data, leverandører og medarbejdere der er nødvendige for at betjene kunder og holde driften i gang.
- Fordel roller og kontaktveje Udpeg beslutningstagere, IT-kontakt, kommunikationsansvarlig og stedfortrædere. Gem planen uden for de systemer, der kan blive ramt.
- Begræns de mest sandsynlige risici Prioritér stærk adgangssikkerhed, opdateringer, backup, databrudsovervågning og træning, der passer til virksomhedens risikoprofil.
- Øv en konkret hændelse Gennemgå for eksempel en kompromitteret mailkonto eller ransomware. Notér hvor planen er uklar, og hvem der mangler information.
- Mål og forbedr Følg træningsstatus, resultater fra phishing-tests, rapporterede hændelser og tiden fra observation til handling.
Sammenlign den planlagte investering med den mulige afbrydelse
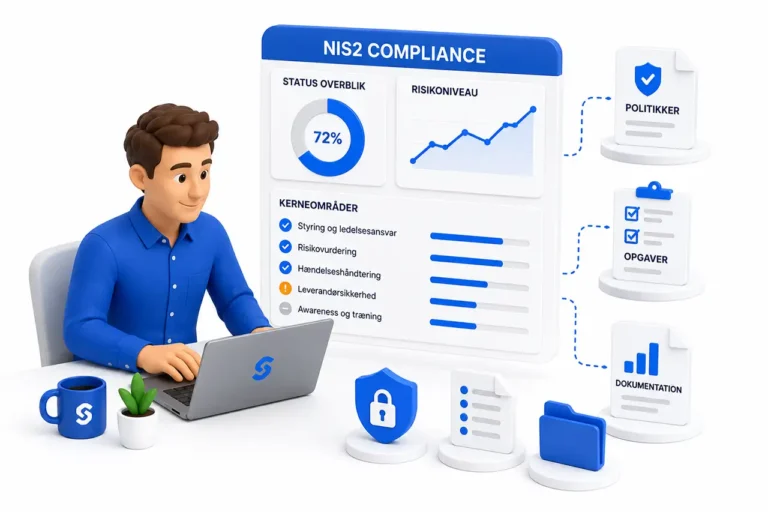
Cybersikkerhed skal passe til virksomhedens størrelse, systemer og risiko. Derfor giver det ikke mening at købe alle tænkelige værktøjer. Det giver mening at kende de kritiske risici og vælge indsatser, som virksomheden kan gennemføre, dokumentere og forbedre.
En fast investering i træning, phishing-tests, overvågning og styring kan lægges i budgettet. Nedetid, hastehjælp og tabte kunder kommer uden varsel. Det er den økonomiske forskel mellem at arbejde med beredskabet nu og først begynde, når angrebet er sket.
Se hvad et mere struktureret beredskab koster
SecureFirst samler awareness-træning, phishing-simulering, databrudsovervågning og compliance i én platform. I kan starte med de moduler, der matcher jeres behov, og følge indsatsen over tid. Beregn jeres pris eller book en gratis demo og få et konkret udgangspunkt for næste skridt.