En enkelt test viser et øjebliksbillede. Løbende, relevante phishing-simulationer viser, hvor risikoen ændrer sig, og giver medarbejderne mulighed for at øve den rigtige reaktion, før en ægte mail rammer.
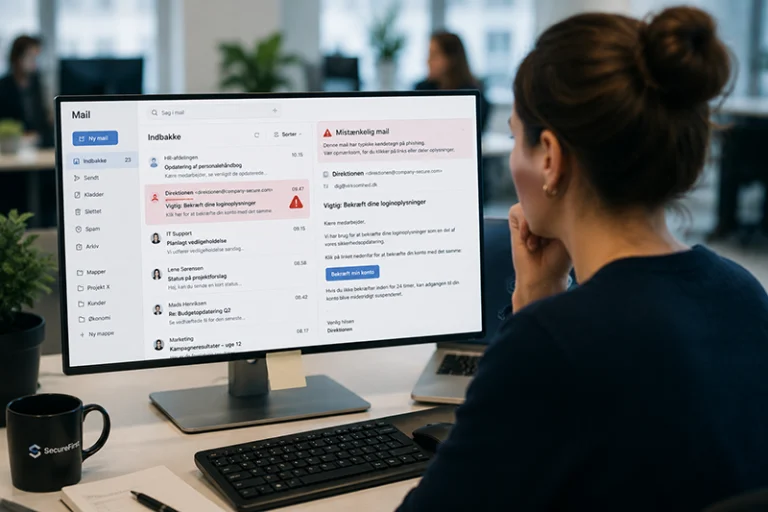
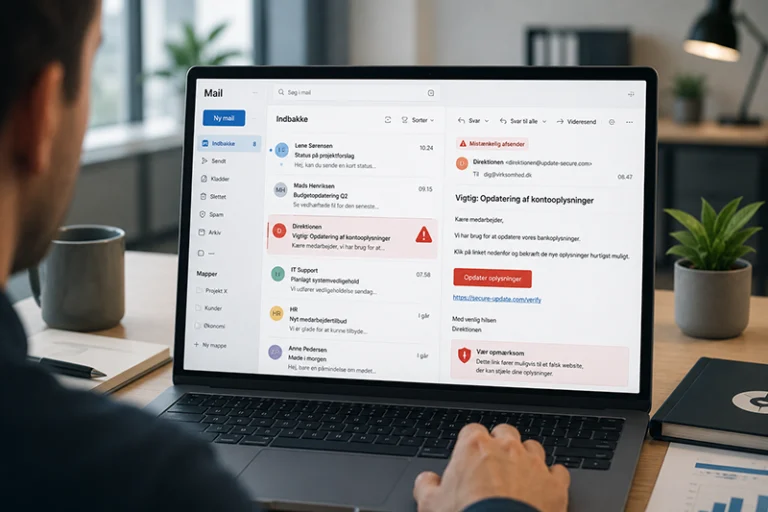
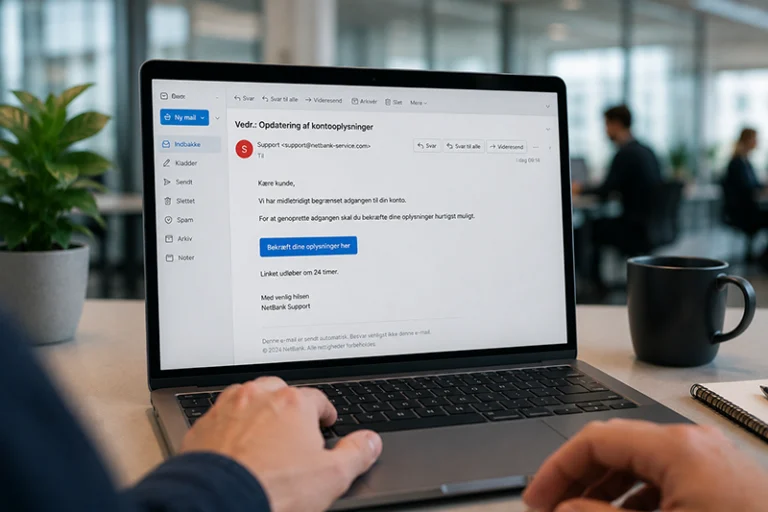
Phishingmails bliver ikke farlige, fordi de ser teknisk avancerede ud. De bliver farlige, når de rammer den rigtige person på det rigtige tidspunkt med en troværdig besked. Det kan være en falsk faktura til økonomi, en besked om løn eller ferie til HR eller en Microsoft 365-mail, der beder en medarbejder godkende et login.
Tekniske filtre, multifaktorgodkendelse og gode procedurer er vigtige lag i forsvaret. Men nogle henvendelser vil stadig nå frem til medarbejderne. Derfor bør virksomheden også træne den adfærd, der afgør, om en mistænkelig mail bliver åbnet, rapporteret eller sendt videre til kontrol.
En phishing test gør denne risiko synlig i et sikkert miljø. Den kan vise, hvilke scenarier der virker overbevisende, hvor rapporteringsvejen er uklar, og hvilke teams der har brug for mere relevant træning. Værdien ligger dog ikke i at tælle klik alene. Værdien opstår, når virksomheden bruger resultaterne til at forbedre både mennesker, arbejdsgange og tekniske kontroller.
Hvad er en phishing test?
En phishing test, også kaldet en phishing-simulation, er en kontrolleret øvelse, hvor medarbejdere modtager realistiske, men ufarlige mails. Formålet er at træne dem i at genkende og håndtere phishing og samtidig give virksomheden et bedre billede af sin aktuelle risiko.
En god simulation efterligner de situationer, medarbejderne faktisk møder. Den tester ikke kun, om nogen klikker. Den undersøger også, om medarbejderne stopper op, kontrollerer afsender og domæne, følger virksomhedens procedure og rapporterer mailen hurtigt.
Konsekvensen ved at slække på phishing test
Når phishingtræningen bliver en årlig formalitet eller helt forsvinder fra kalenderen, opstår der let en falsk tryghed. Virksomheden kan have stærke tekniske løsninger og stadig mangle svar på et afgørende spørgsmål: Ved medarbejderne, hvad de skal gøre, når en troværdig falsk mail slipper igennem?
Et enkelt forkert klik er ikke automatisk lig med et sikkerhedsbrud. Men det kan åbne vejen til stjålne loginoplysninger, falske betalinger, malware, datalæk eller driftsforstyrrelser. Følgerne kan brede sig til kunder og leverandører og kræve tid til undersøgelse, genopretning og kommunikation.
Der er også en mere stille konsekvens: Virksomheden mister løbende indsigt. Nye medarbejdere kommer til, roller ændrer sig, og angribernes metoder udvikler sig. Hvis I ikke tester, ved I ikke, om tidligere læring stadig sidder fast, eller om jeres rapporteringsprocedure fungerer i praksis.
Test løbende og gør hver test relevant
Sikker adfærd skabes ikke af én stor kampagne. Den opbygges gennem korte, gentagne møder med realistiske situationer og tydelig feedback. Løbende tests giver medarbejderne mulighed for at øve sig, mens virksomheden kan følge udviklingen over tid.
Frekvensen bør passe til virksomhedens risikoprofil, størrelse og ressourcer. For nogle vil månedlige, automatiserede simulationer være passende. For andre kan en anden rytme være mere realistisk. Det vigtige er, at træningen gentages, varierer i sværhedsgrad og justeres efter resultaterne.
Husk også, at testen skal gennemføres ansvarligt. SikkerDigital anbefaler, at man tester organisationen og ikke udstiller den enkelte medarbejder. Målet bør være læring og risikoreduktion, ikke at lokke bestemte personer i en fælde.
Klikraten er ikke hele svaret
Klikraten er nem at forstå, men den kan ikke stå alene. En vanskelig og meget målrettet mail kan naturligt give et andet resultat end en enkel, generisk test. NIST anbefaler derfor, at man også vurderer mailens sværhedsgrad og den kontekst, medarbejderen møder den i.
Se derfor på flere tegn på adfærd: Hvor mange rapporterer mailen? Hvor hurtigt bliver den rapporteret? Er der bestemte scenarier eller medarbejdergrupper, som kræver opfølgning? Kan medarbejderne finde den rigtige rapporteringskanal? Og falder den samme type fejl igen i næste relevante test?
Sådan handler I på resultaterne
Et dashboard er kun begyndelsen. Efter hver kampagne bør den ansvarlige vurdere resultatet, aftale konkrete handlinger og følge op på, om de virker.
| Trin | Handling | Praktisk betydning |
| 1 | Sæt et klart formål | Beslut på forhånd, om testen skal måle et udgangspunkt, træne en bestemt adfærd eller kontrollere en kendt risiko. |
| 2 | Læs resultatet i kontekst | Sammenhold klik og rapportering med scenariets sværhedsgrad, medarbejdernes roller og tidligere kampagner. |
| 3 | Giv hurtig feedback | Forklar de konkrete faresignaler i mailen, mens situationen stadig er frisk i hukommelsen. |
| 4 | Målret opfølgningen | Brug korte læringsforløb eller nye simulationer til de emner og grupper, hvor behovet er størst. |
| 5 | Forbedr processen | Hvis medarbejdere er i tvivl om, hvor de skal rapportere, er det også et procesproblem, som virksomheden skal løse. |
| 6 | Mål udviklingen | Sammenlign over tid, og følg både risikoadfærd og ønsket adfærd. En stigende rapporteringsgrad kan være mindst lige så vigtig som færre klik. |
Fra generiske mails til træning, der matcher arbejdet
Generiske phishingmails kan træne grundlæggende opmærksomhed. Men virksomhedens risiko er sjældent ens for alle. En økonomimedarbejder møder andre forsøg end en udvikler, en HR-medarbejder eller en leder. Derfor bliver træningen mere relevant, når scenarierne tager højde for roller, systemer og arbejdsgange.
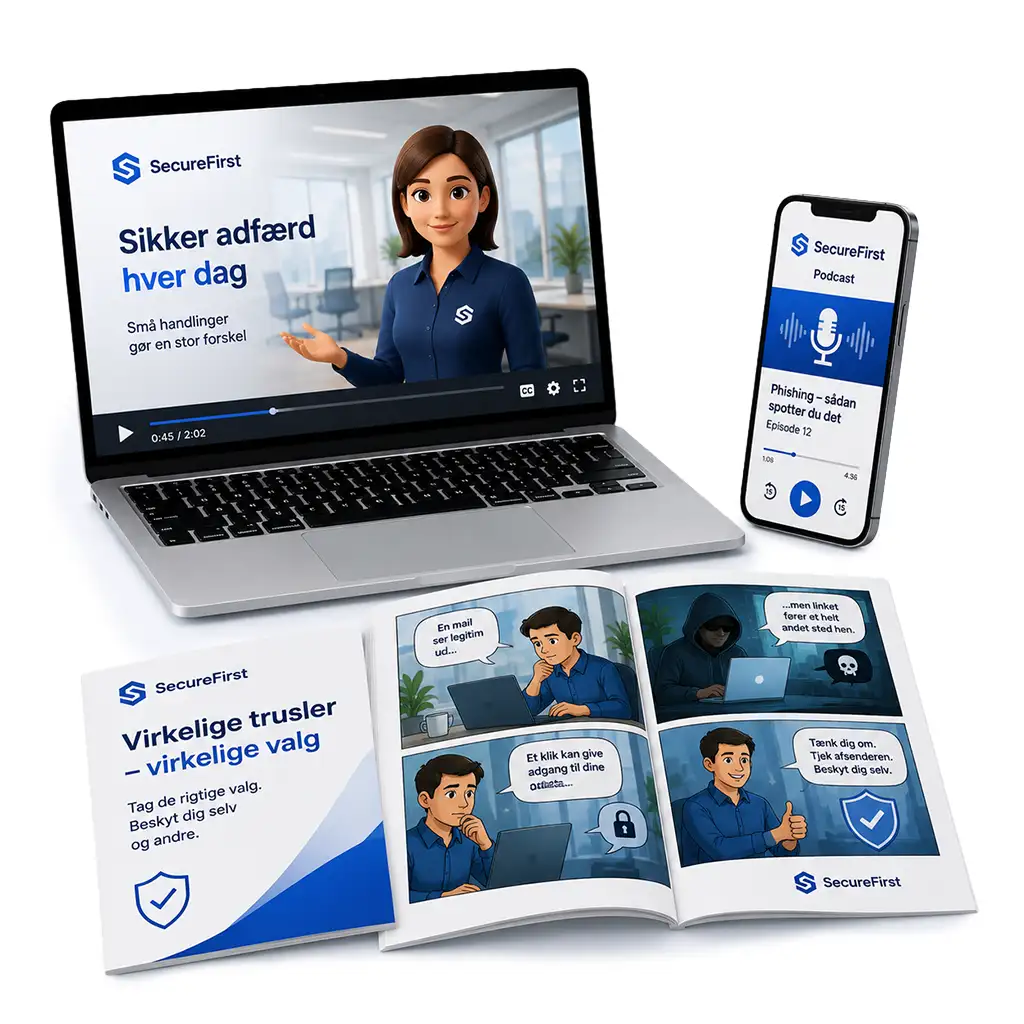
SecureFirsts platform kan automatisere løbende phishing-simulationer med forskellige scenarier og sværhedsgrader. Når der er behov for mere målrettet træning, udvikler SecureFirst skræddersyede spear phishing-simulationer med udgangspunkt i virksomhedens medarbejdergrupper, applikationer, arbejdsgange og de phishing- eller spammails, virksomheden reelt oplever.
Det kan eksempelvis være en faktura- eller betalingsmail til økonomi, en HR-relateret besked eller en falsk loginmail, der ligner et system, medarbejderne bruger i hverdagen. Medarbejderen møder dermed et realistisk scenarie i et sikkert miljø, og virksomheden får et mere brugbart grundlag for den næste træningsindsats.
Den bedste phishing test skaber handlekraft
Phishing tests skal ikke bevise, at medarbejdere kan begå fejl. Det ved vi allerede, at alle mennesker kan. Testen skal gøre organisationen bedre til at opdage, rapportere og håndtere mistænkelige henvendelser.
Det kræver en fast rytme, relevante scenarier og en tydelig opfølgning. Når I bruger resultaterne aktivt, bliver phishing-simulering ikke en kontroløvelse, men en løbende forbedring af virksomhedens sikkerhedsadfærd.
Ofte stillede spørgsmål om phishing tests
Der findes ikke én rytme, der passer til alle. Test løbende nok til, at læringen holdes ved lige, og tilpas frekvensen til jeres risikoprofil, medarbejdergrupper og ressourcer. SecureFirsts standardløsning kan udsende automatiserede, månedlige simulationer, mens målrettede kampagner kan planlægges efter konkrete behov.
Medarbejderen bør få hurtig og konkret feedback om faresignalerne i netop den mail. Resultatet bør bruges til relevant opfølgning og ikke til udskamning. Gentagne mønstre kan pege på behov for mere træning, en enklere rapporteringsvej eller stærkere tekniske kontroller.
Ja, hvis formålet er at træne en fælles grundadfærd. Men rollebaserede og skræddersyede scenarier giver et mere præcist billede af de situationer, forskellige medarbejdere møder. Økonomi, HR, IT og ledelse har typisk forskellige arbejdsgange og angrebsflader.
Gør jeres næste phishing test mere relevant
Vil I se, hvordan løbende phishing-simulationer og skræddersyede scenarier kan tilpasses jeres virksomhed? Book en demo af SecureFirst eller prøv phishingmodulet uden binding.